
先看结论
选择需要追溯的关键动作,记录操作者、对象、前后差异、结果和关联依据。日志访问受控,敏感字段适当处理,失败尝试与成功变更区分,才能支持可靠核查。
订单状态变了、客户归属换了,后台日志却只能看到某人访问过一个网址。访问记录能够证明请求到过服务器,却未必说明谁对哪个业务对象做了什么。操作审计要围绕实际业务变化设计。
01|关键事件有明确追溯目的
02|执行人与代办审批关系分开
03|变更记录关联稳定业务编号
04|密码令牌不进入普通日志
一、先回答需要追溯哪些问题
企业可以从订单调整、资料导出、权限授权和关键配置变更等场景开始,明确发生争议时要回答什么。不同事件记录深度不同,不应把所有接口参数无限保存,也不能只记录登录成功。
列出事件清单和使用岗位,区分业务审计、运行诊断与安全告警。三类记录可以关联,但目的不同;开发排错需要的技术细节,不一定适合直接展示给处理客户问题的业务人员。
二、操作者与代办关系分别记录
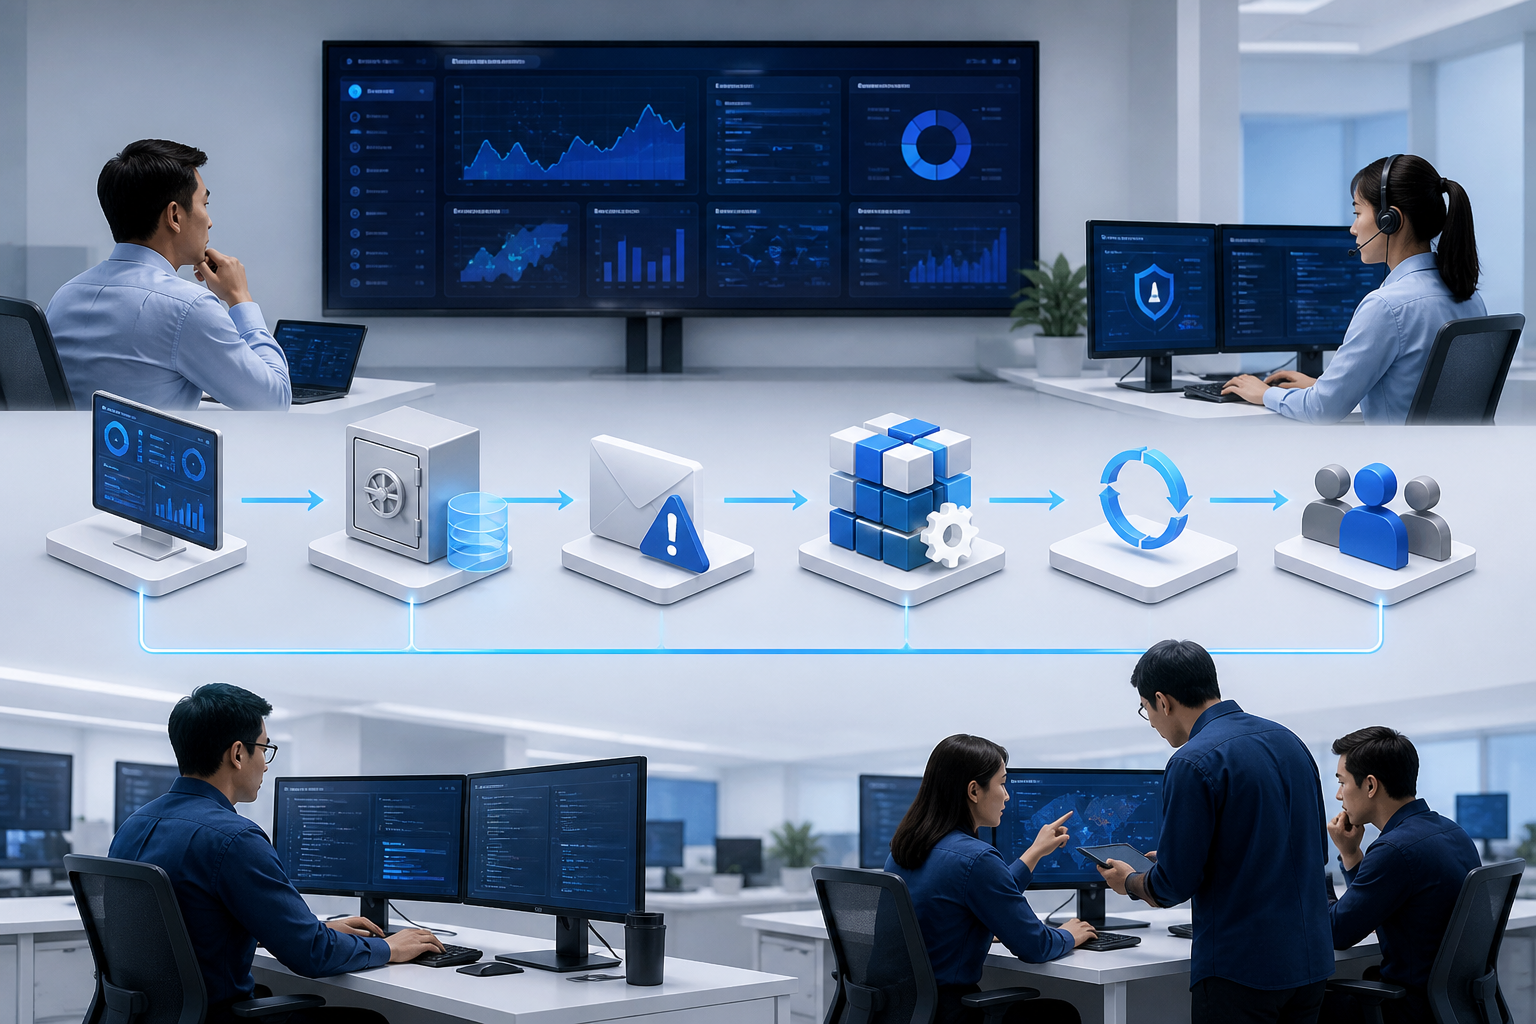
系统既要知道当前登录账号,也要说明是否代其他人操作、由哪个任务或接口触发。自动作业不是没有操作者,应关联任务身份和授权来源,避免所有后台变更最后都显示为管理员。
共享账号会削弱责任追溯,关键岗位应使用各自身份并控制权限。需要客服代办时记录请求人与执行人,审批人也单独保留,不能把多个角色合并成一个名称后丢失实际协作关系。
三、对象和差异比整段文本更有用
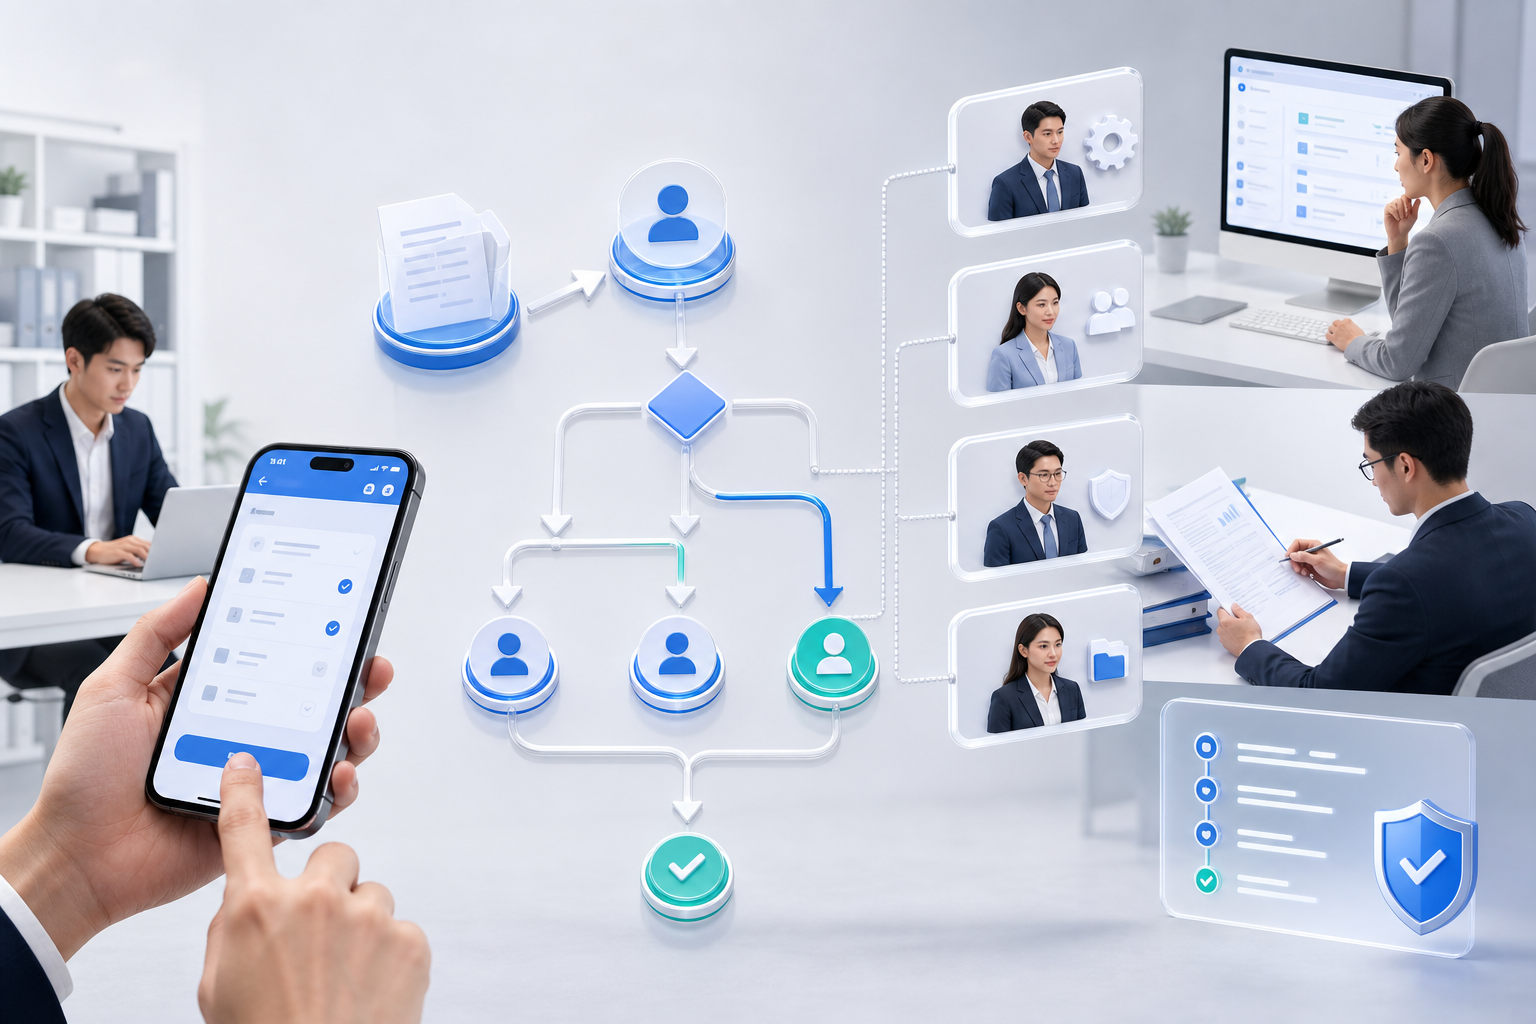
事件应关联稳定的业务编号、动作和结果,并按需要保存字段前后差异。用统一结构记录商品改价或订单调整,核查人员才能按对象查询连续变化,而不必在大量无规则文本中猜测。
批量操作记录任务总览及每项结果,部分失败不能被总任务成功掩盖。金额与状态等关键字段需要可复核依据,普通长文本可以保留版本引用,避免每次修改都无差别复制全部内容。
四、日志本身不能成为泄露来源
审计并不意味着可以保存密码、访问令牌和全部个人信息。先确定真正需要核查的字段,对敏感值采用排除、遮盖或受控引用,日志查看和导出也必须受到岗位权限限制。
OWASP日志指南强调避免将密码、令牌等敏感内容直接记入日志,并对日志访问与保护作出要求。项目应据此检查实际采集内容;开启某个日志开关,并不能自动证明所有记录都适合保存。(参考:OWASP:应用日志设计指南)
五、成功变更与失败尝试分开解释
请求进入系统不代表业务提交成功。审计结果应区分被拒绝、校验失败、执行失败与成功,成功事件与实际持久化结果协调,避免数据库回滚了,日志却仍写着已经完成。
关键变更可以采用事务内记录或可靠事件机制,结合系统架构确认一致性。若日志暂时无法写入,应有告警与处理策略,不让关键操作长期静默失去追踪,也不随意用日志故障触发重复业务执行。
六、保留策略和完整性一起设计
日志需要合理保留期限、存储容量和归档方式,具体期限按业务与适用要求确定。普通业务账号不应有任意删除审计记录的权限,历史归档也要有受控查询入口,而不是变成无人知道的文件夹。
时间、来源系统和关联请求标识保持一致口径,便于拼接跨服务过程。重要日志可以增加独立备份或完整性校验措施,但不应宣称有了校验值就无法被任何有权限的人修改。
七、通过一次真实核查验证价值
准备一次授权变更、一次被拒请求、一次批量部分失败和一次事务回滚,核对日志是否准确反映实际结果。再让业务人员仅凭审计页面还原过程,检查是否能找到对象、原因与相关材料。
上线后定期抽查关键事件覆盖率和日志写入异常,新增接口也同步评估审计要求。可追溯不是记录越多越好,而是在需要解释变化时,能够找到可信、清晰且权限适当的证据。
上线前检查清单
- 01 关键事件有明确追溯目的
- 02 执行人与代办审批关系分开
- 03 变更记录关联稳定业务编号
- 04 密码令牌不进入普通日志
- 05 成功事件对应实际提交结果
- 06 批量任务展示逐项处理状态
- 07 查询导出和删除权限受控制
- 08 回滚与失败场景纳入审计验收
武汉米能科技有限公司以“米能软件”对外提供APP、微信小程序、企业管理系统与AI应用定制开发。项目先确认业务边界、资料基础与验收样例,再确定实施范围和技术路线。具体功能、交付周期、数据权限及维护责任以双方确认的方案和合同为准。
软件与 AI 应用定制开发
米能软件
官网:https://www.whmn.cn/
项目咨询:17702712713
邮箱:cjchain@qq.com
对外联系地址:武汉市江汉区唐家墩顶琇国际城 C10 栋
微信扫码咨询
需要进一步沟通项目吗
可以通过电话、微信或邮箱联系武汉米能科技有限公司,先说明业务目标与第一版范围。